
 Подпишитесь на нас в Google
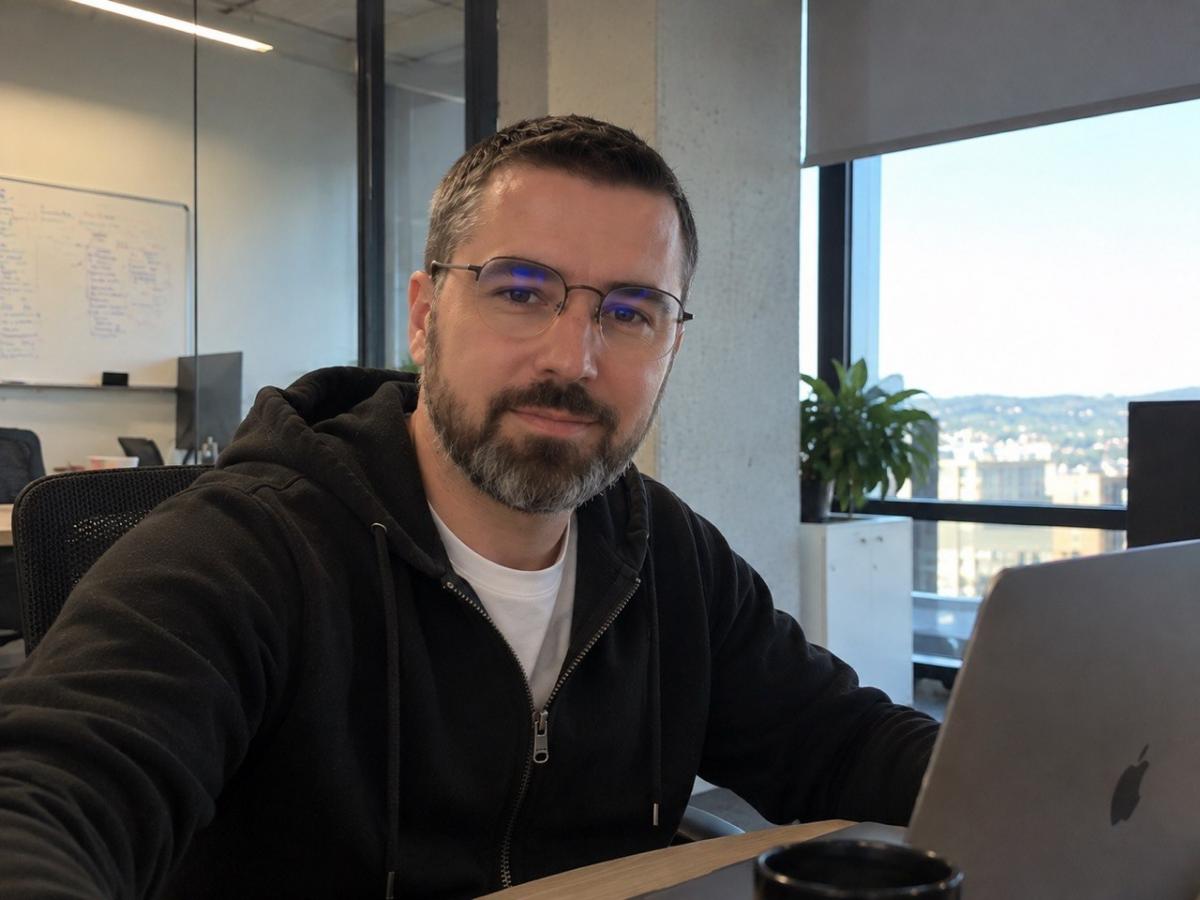
По данным Check Point Software Technologies, в 2025 году организации в среднем сталкивались с 1 968 кибератаками в неделю, что на 70 % больше по сравнению с 2023 годом. Почему при современном уровне защиты атаки продолжают достигать своих целей, наша редакция обсудила со специалистом по кибербезопасности, лауреатом международной премии Cases & Faces в номинации Cybersecurity и генеральным директором Cyber Trust Innovations LLC Антоном Куликом.
"Причин несколько. Во-первых, ИИ вывел мошеннические схемы на новый уровень. Атаки стали более доступными для гораздо большего числа злоумышленников. Во-вторых, меняются сами атаки. Вместо крупных групп появляется множество небольших", – рассказывает Антон Кулик.
Также специалист подчеркнул, что обман стало сложнее распознать. Мошенники могут написать в мессенджер или связаться с жертвой через рабочие сервисы.
Для решения вопросов безопасности веб-сайтов Антон Кулик разработал платформу VulnWatch. В отличие от большинства классических инструментов, платформа позволяет командам решать вопросы безопасности с учетом новых возможностей ИИ. Сервисом пользуются более 12 000 человек в месяц по всему миру, в том числе в США.
Одно из ключевых отличий платформы – уникальные функции. В частности, она анализирует инциденты, связанные с ИИ, на основе международной базы данных AI Incident Database. Антон Кулик участвовал в её разработке: анализировал реальные случаи атак и сбоев и добавлял их в базу. Его вклад позволил сделать анализ инцидентов более точным при выявлении уязвимостей в системах ИИ.
"Большинство кибератак не связано с гениальными хакерами. Дело в уязвимостях, которые компании не считали приоритетными. Это около 60% инцидентов, – отмечает Антон. – Наш сервис автоматически анализирует уязвимости и определяет, какие из них требуют первоочередного устранения".
Еще один аспект, на который обращает внимание Кулик, связан с уровнем подготовки специалистов. По его мнению, они должны знать основы программирования, а не полагаться на разработчиков, которые могут допускать ошибки.
"Сегодня многие программисты не способны написать код без нейросетей. И это большая проблема рынка", – объясняет эксперт.
Сам Кулик ранее с нуля занимался разработкой крупных цифровых продуктов. В страховой компании "Страна" он разработал онлайн-систему для автоматизации колл-центра. Она позволила компании обрабатывать больше звонков по всей стране без увеличения штата и существенно сократить расходы. В ходе работы над проектом встал вопрос защиты данных. Клиентские базы и каналы связи – главные цели хакеров. Уже на этапе проектирования Антон нашел способ предотвратить утечки информации и исключить возможность перехвата звонков.
В компании Besitos Corporation LLC он работал на должности Software Engineer и занимался проверкой кода (code review). Это позволяло выявлять ошибки и потенциальные уязвимости ещё до запуска систем.
Антон Кулик также является активным участником open-source-сообщества. Он развивает модуль авторизации через PayPal (SocialiteProviders/PayPal): исправляет ошибки и защищает код от уязвимостей. Разработки Антона дают разработчикам уверенность в том, что интеграция с PayPal в их приложениях защитит данные пользователей от взлома.
Такой профессиональный опыт позволяет Кулику быть в курсе современных подходов к кибербезопасности. Он смотрит на неё глазами обеих сторон – создателей кода и тех, кто пытается его взломать. Это позволяет ему внедрять решения, которые на шаг опережают злоумышленников.
По мнению эксперта, подход к кибербезопасности должен меняться: необходимо пересматривать базовую архитектуру безопасности с учетом развития ИИ, контролировать использование технологий внутри компаний и сосредоточиваться на раннем выявлении угроз. Это позволит организациям оставаться на шаг впереди злоумышленников в новой цифровой реальности.

